Signature Pad Compliance Deep Dive: Electronic Signature Law Article 13 and the Judicial Evidence Chain
《中华人民共和国电子签名法》自 2005 年施行,并在 2015 年与 2019 年两次修订,是电子签名业务的核心法律依据。第十三条规定了可靠电子签名应当同时满足的四个条件,这一规定直接决定了手写签字板在硬件、SDK 与系统集成上的设计要求。
第十三条规定:"电子签名同时符合下列条件的,视为可靠的电子签名:(一)电子签名制作数据用于电子签名时,属于电子签名人专有;(二)签署时电子签名制作数据仅由电子签名人控制;(三)签署后对电子签名的任何改动能够被发现;(四)签署后对数据电文内容和形式的任何改动能够被发现。"
对应到签字板硬件与系统集成上,第一条要求签字板采集的原笔迹数据通过专用密钥或证书绑定到签名人本人;第二条要求签名时签名密钥仅出现在签字板本地加密模块中,不通过网络明文传输;第三条要求原笔迹图像与签名摘要值绑定存储,并使用哈希算法生成唯一标识;第四条要求签署后的文书内容与签名数据使用 SM3 或 SHA-256 摘要算法绑定,任意修改都能被发现。
可靠电子签名需要还原签名人在纸面签字时的全部笔迹特征。手写签字板应支持 4096 级压感、≥ 200 点/秒采样率、±1mm 定位精度,并能在 100ms 内完成单笔坐标采集。压感等级过低会导致笔迹轻重信息丢失,定位精度过低会导致字形结构失真,两者都会影响后续的笔迹鉴定可信度。
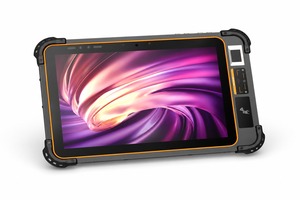
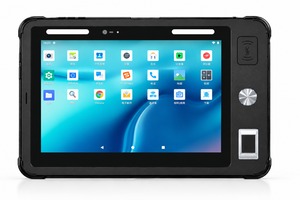
屏显签字板可以在屏幕上同时展示待签文书与签名区域,签名人在确认文书内容后直接在屏幕上手写签名。无屏签字板适合只需要采集签名数据的环节,结构更紧凑、成本更低。
签名数据生成后必须由 CA 数字证书完成数字签名。CA 证书由具备工业和信息化部或国家密码管理局资质的 CA 机构签发,签名密钥存储在 USB Key 或硬件加密机中。签名时调用 SM2 算法对原笔迹摘要 + 文书摘要进行签名,生成不可伪造的签名值。
时间戳用于证明"这份文书 + 这份签名在该时间点已存在"。时间戳由国家授时中心授权的时间戳服务机构签发,使用 TSA 协议对接,确保签名时间不可篡改。
原笔迹图像、签名值、签名摘要、文书摘要、时间戳、CA 证书链应一并写入数据库或文件系统,使用 SM4 或 AES-256 加密。任意修改任意字段都会导致后续签名验证失败,实现"对电子签名的任何改动能够被发现"。
存储介质应满足等保 2.0 三级要求,关键业务数据建议采用三副本异地灾备。
司法存证是把电子签名结果固化到司法认可存证平台的过程。常见对接方式包括:与互联网法院、电子证据平台、第三方存证机构对接,使用区块链哈希固化、时间戳服务、原文保管 + 摘要比对技术。
存证链路的关键是"任何环节的数据修改都能被发现"。原笔迹图像 + 签名值 + 文书哈希 + 时间戳 + CA 证书链 + 区块链哈希共同构成完整的存证链条,必要时由司法鉴定机构出具鉴定意见书。
业务系统集成签字板时,常见对接方式包括:调用签字板厂商提供的 SDK(Windows / Linux / Android);使用浏览器 WebSocket + Wacom 协议跨平台调用;通过签名服务总线统一接入多个业务系统。
SDK 调用通常包括以下接口:初始化设备、读取证书、显示待签文书、采集原笔迹、生成摘要、对接 CA 签名、写入时间戳、存储签名结果。开发阶段建议使用厂商提供的测试证书与沙箱环境,避免直接使用正式证书导致签名不可用。
银行柜面:开户、挂失、面签、电子合同;政务大厅:工商登记、税务办理、不动产登记;医院:知情同意书、手术同意书、电子处方、护理记录;保险:投保单、理赔单据、电子保单;教育:学籍证明、学历认证、在线考试确认。
评估手写签字板时,建议重点确认:压感等级 ≥ 2048,屏显签字板分辨率 ≥ 1280×800,原笔迹图像支持高分辨率 PNG/PDF 输出;SDK 是否覆盖当前业务系统平台;是否提供 CA 证书对接示例;是否能输出符合司法存证要求的签名数据包;厂商是否能提供本地化部署与远程运维支持。
一、电子签名法第十三条拆解
第十三条规定:"电子签名同时符合下列条件的,视为可靠的电子签名:(一)电子签名制作数据用于电子签名时,属于电子签名人专有;(二)签署时电子签名制作数据仅由电子签名人控制;(三)签署后对电子签名的任何改动能够被发现;(四)签署后对数据电文内容和形式的任何改动能够被发现。"
对应到签字板硬件与系统集成上,第一条要求签字板采集的原笔迹数据通过专用密钥或证书绑定到签名人本人;第二条要求签名时签名密钥仅出现在签字板本地加密模块中,不通过网络明文传输;第三条要求原笔迹图像与签名摘要值绑定存储,并使用哈希算法生成唯一标识;第四条要求签署后的文书内容与签名数据使用 SM3 或 SHA-256 摘要算法绑定,任意修改都能被发现。
二、原笔迹采集的硬件要求
可靠电子签名需要还原签名人在纸面签字时的全部笔迹特征。手写签字板应支持 4096 级压感、≥ 200 点/秒采样率、±1mm 定位精度,并能在 100ms 内完成单笔坐标采集。压感等级过低会导致笔迹轻重信息丢失,定位精度过低会导致字形结构失真,两者都会影响后续的笔迹鉴定可信度。
屏显签字板可以在屏幕上同时展示待签文书与签名区域,签名人在确认文书内容后直接在屏幕上手写签名。无屏签字板适合只需要采集签名数据的环节,结构更紧凑、成本更低。
三、CA 数字证书与时间戳
签名数据生成后必须由 CA 数字证书完成数字签名。CA 证书由具备工业和信息化部或国家密码管理局资质的 CA 机构签发,签名密钥存储在 USB Key 或硬件加密机中。签名时调用 SM2 算法对原笔迹摘要 + 文书摘要进行签名,生成不可伪造的签名值。
时间戳用于证明"这份文书 + 这份签名在该时间点已存在"。时间戳由国家授时中心授权的时间戳服务机构签发,使用 TSA 协议对接,确保签名时间不可篡改。
四、加密存储与防篡改
原笔迹图像、签名值、签名摘要、文书摘要、时间戳、CA 证书链应一并写入数据库或文件系统,使用 SM4 或 AES-256 加密。任意修改任意字段都会导致后续签名验证失败,实现"对电子签名的任何改动能够被发现"。
存储介质应满足等保 2.0 三级要求,关键业务数据建议采用三副本异地灾备。
五、司法存证链路
司法存证是把电子签名结果固化到司法认可存证平台的过程。常见对接方式包括:与互联网法院、电子证据平台、第三方存证机构对接,使用区块链哈希固化、时间戳服务、原文保管 + 摘要比对技术。
存证链路的关键是"任何环节的数据修改都能被发现"。原笔迹图像 + 签名值 + 文书哈希 + 时间戳 + CA 证书链 + 区块链哈希共同构成完整的存证链条,必要时由司法鉴定机构出具鉴定意见书。
六、签字板 SDK 集成要点
业务系统集成签字板时,常见对接方式包括:调用签字板厂商提供的 SDK(Windows / Linux / Android);使用浏览器 WebSocket + Wacom 协议跨平台调用;通过签名服务总线统一接入多个业务系统。
SDK 调用通常包括以下接口:初始化设备、读取证书、显示待签文书、采集原笔迹、生成摘要、对接 CA 签名、写入时间戳、存储签名结果。开发阶段建议使用厂商提供的测试证书与沙箱环境,避免直接使用正式证书导致签名不可用。
七、典型业务场景
银行柜面:开户、挂失、面签、电子合同;政务大厅:工商登记、税务办理、不动产登记;医院:知情同意书、手术同意书、电子处方、护理记录;保险:投保单、理赔单据、电子保单;教育:学籍证明、学历认证、在线考试确认。
八、选型建议
评估手写签字板时,建议重点确认:压感等级 ≥ 2048,屏显签字板分辨率 ≥ 1280×800,原笔迹图像支持高分辨率 PNG/PDF 输出;SDK 是否覆盖当前业务系统平台;是否提供 CA 证书对接示例;是否能输出符合司法存证要求的签名数据包;厂商是否能提供本地化部署与远程运维支持。